
Закон 195/2024 простыми словами: что должно быть на вашем сайте, чтобы не получить штраф
Закон 195/2024 действует с 23 августа 2026 года. Технический гид: что должно быть на сайте, корректный cookie-баннер, политика конфиденциальности, штрафы до 2 000 000 леев. Чек-лист из 16 пунктов и реальный кейс.
Коротко. Закон № 195/2024 о защите персональных данных действует в Республике Молдова с 23 августа 2026 года и заменяет Закон 133/2011. Он переносит в национальное право европейский GDPR. Применяется к любой компании, которая собирает данные людей — даже через простую форму обратной связи. Штрафы доходят до 2 000 000 леев или 2% годового оборота, но в первый год применяются в размере 10%. Минимум для сайта: рабочий cookie-баннер, полная политика конфиденциальности, активное согласие в формах, внутренний реестр обработки и процедура уведомления в течение 72 часов.
Содержание
- Что такое Закон 195/2024
- С какой даты действует — полная хронология
- К кому применяется (тест на 30 секунд)
- Что изменилось по сравнению с Законом 133/2011
- 7 обязательных элементов на сайте
- Cookie-баннер: корректный и некорректный
- Политика конфиденциальности: 11 элементов
- Формы и активное согласие
- Внутренние документы, которые запросят при проверке
- Правило 72 часов
- Штрафы: сколько это стоит, с расчётом
- Кейс: мы проверили собственный сайт и нашли 13 нарушений
- Чек-лист из 16 пунктов
- Частые вопросы
1. Что такое Закон 195/2024
Закон № 195/2024 о защите персональных данных — это новая правовая рамка Республики Молдова, определяющая, как компании и учреждения собирают, хранят и используют данные людей.
Он был принят 25 июля 2024 года с двухлетним переходным периодом и применяется с 23 августа 2026 года. Заменяет Закон № 133/2011, который устарел и практически не применялся на практике.
Суть в одной фразе: Молдова приняла европейский GDPR (Регламент ЕС 2016/679) — те же принципы, те же права людей, те же обязанности компаний и, впервые, штрафы, привязанные к обороту.
Надзорный орган — Национальный центр по защите персональных данных (НЦЗПД / CNPDCP), Кишинёв, ул. Сергея Лазо 48.
Почему это важно сейчас: переходный период закончился. С 23 августа 2026 года жалоба недовольного клиента или проверка по инициативе органа рассматриваются по новым правилам.
2. С какой даты действует — полная хронология
Дата Что происходит
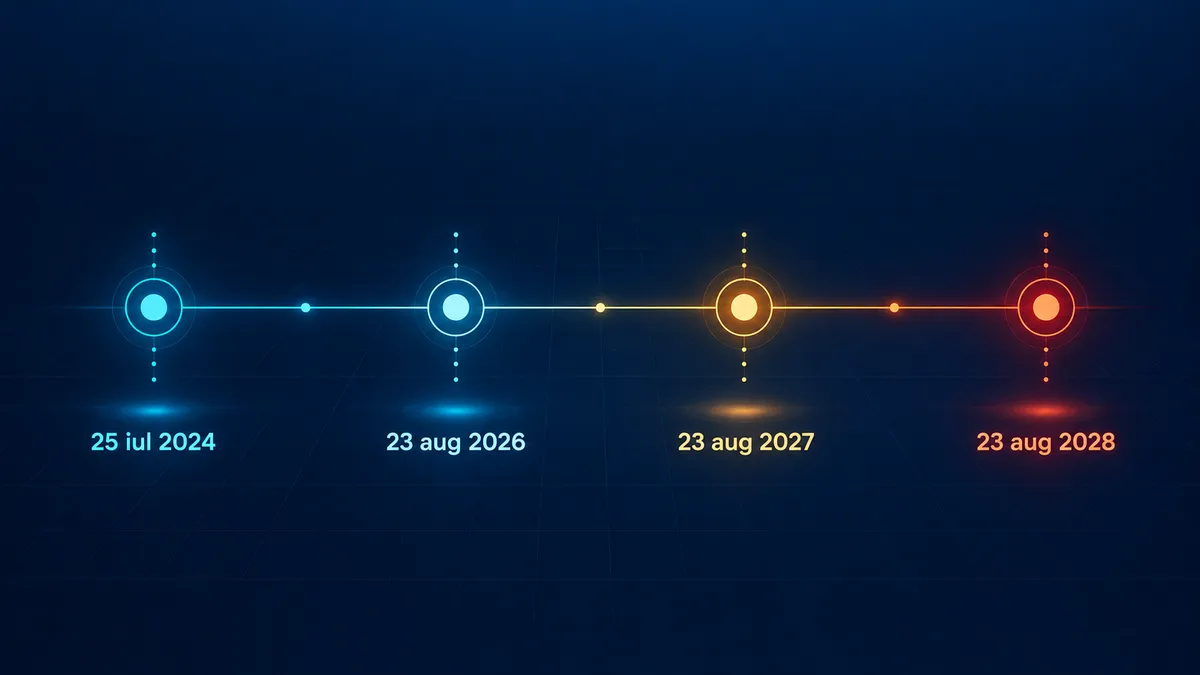
| 25 июля 2024 | Закон 195/2024 принят и опубликован
| 25 июля 2024 – 22 августа 2026 | Переходный период (2 года) для адаптации
| 23 августа 2026 | Закон вступает в применение. Закон 133/2011 утрачивает силу
| Год 1 (2026–2027) | Денежные санкции применяются в размере 10%
| Год 2 (2027–2028) | Санкции применяются в размере 40%
| С года 3 (2028) | Санкции применяются в размере 100%
Механизм поэтапного применения — самая практически важная информация во всей статье. У бизнеса есть окно примерно в два года, когда цена ошибки существенно ниже. Именно в это окно имеет смысл привести всё в порядок.
3. К кому применяется (тест на 30 секунд)
Первая реакция большинства предпринимателей — «я маленький, меня это не касается». Закон различает компании не по размеру, а по тому, что вы делаете с данными людей.
Ответьте честно. Хотя бы один пункт — и вы оператор данных:
- [ ] На сайте есть форма обратной связи
- [ ] Есть интернет-магазин с адресами доставки
- [ ] Вы отправляете рассылку или предложения по email
- [ ] Установлены Google Analytics, Meta Pixel или другие трекеры
- [ ] Есть система записи или бронирования
- [ ] Вы ведёте кадровый учёт
- [ ] В магазине или офисе есть видеонаблюдение
- [ ] Вы записываете телефонные разговоры
- [ ] У вас есть CRM или база клиентов, пусть даже в Excel
Проще говоря: если ваш сайт делает что-то большее, чем показывает номер телефона, вы оператор данных.
И иностранные компании тоже
Закон применяется к компаниям без присутствия в Молдове, если они предлагают товары или услуги людям, находящимся в Молдове, либо отслеживают их поведение. Интернет-магазин из Румынии, доставляющий в Кишинёв, подпадает под закон.
4. Что изменилось по сравнению с Законом 133/2011
Аспект Закон 133/2011 Закон 195/2024
| Штрафы | Символические, применялись редко | До 2 000 000 леев или 2% оборота
| Предварительное уведомление | Регистрация в НЦЗПД | Отменена, заменена подотчётностью
| Базовый принцип | Формальное соблюдение | Accountability — нужно уметь доказать соблюдение
| Реестр обработки | Не требовался | Обязателен
| Оценка воздействия (DPIA) | Отсутствовала | Обязательна при высоком риске
| Ответственный (DPO) | Отсутствовал | Обязателен в определённых случаях
| Уведомление об инцидентах | Чётко не регулировалось | 72 часа
| Права субъекта данных | 4 базовых права | 7 прав с чёткими сроками
| Экстерриториальное применение | Нет | Да
| Переносимость данных | Отсутствовала | Есть
Главное изменение — accountability: недостаточно соблюдать правила, нужно уметь доказать документами и логами, что вы их соблюдаете. Бремя доказывания на вас.
5. 7 обязательных элементов на сайте
Если запомнить из статьи только одно — запомните этот список. Семь вещей, которые видит каждый, кто открывает ваш сайт:
- Рабочий cookie-баннер — с реальной возможностью отказа, а не только «Принять»
- Полная политика конфиденциальности — не шаблон, скопированный в 2019 году
- Отдельная политика cookie с поимённым перечнем файлов
- Активное согласие в формах — непроставленный чекбокс, а не текст под кнопкой
- Постоянная ссылка «Настройки cookie» в подвале для отзыва согласия
- Полная идентификация оператора — юридическое название, IDNO, адрес
- Условия использования — отдельно от политики конфиденциальности
Первые четыре пункта порождают штрафы. Последние три показывают проверяющему, что компания серьёзная.
6. Cookie-баннер: корректный и некорректный
Если выбирать одну точку, где сайты в Молдове не соответствуют закону, — это она.
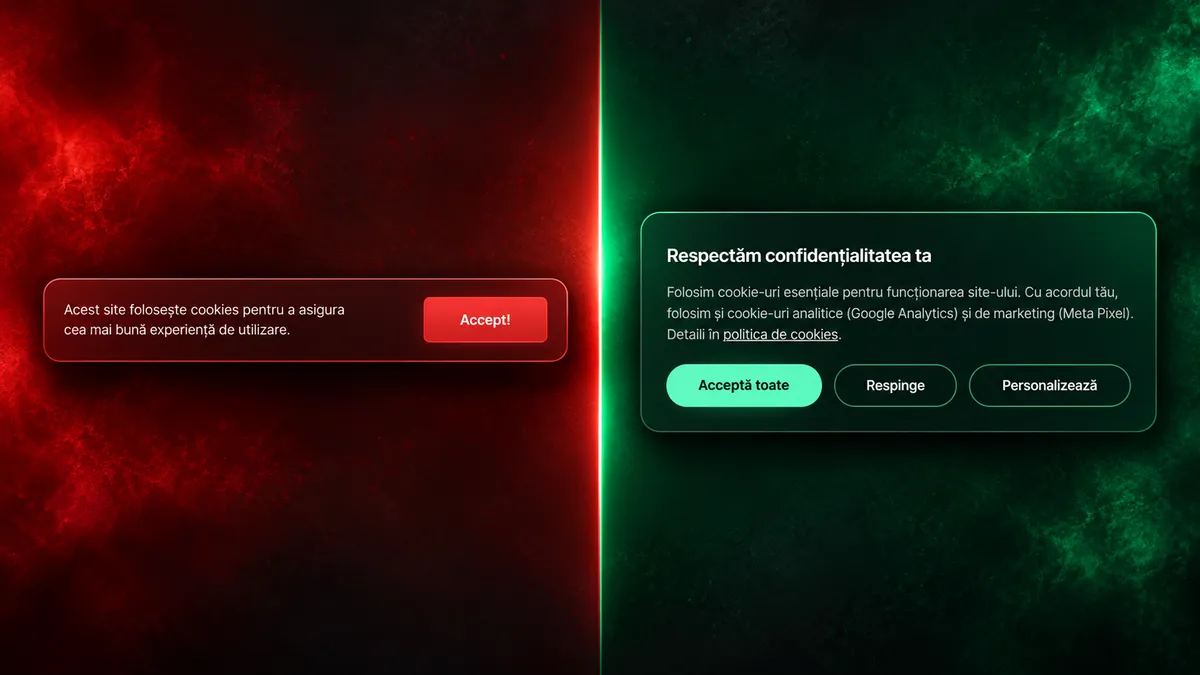
Элемент ❌ Некорректно ✅ Корректно
| Кнопки | Только большая зелёная «Принять» | «Принять», «Отклонить», «Настроить» — равные по заметности
| Отказ | Спрятан в мелкой серой ссылке | Кнопка того же размера и контраста, что «Принять»
| Скрипты | GA и Pixel грузятся сразу | Заблокированы до нажатия «Принять»
| Категории | Одно «принять всё» | Раздельно: необходимые, аналитические, маркетинговые
| Отзыв согласия | «Удалите cookie в браузере» | Постоянная ссылка «Настройки cookie» в подвале
| Доказательство | Ничего | Лог с версией, датой, временем, действием
| Предустановка | Заранее проставленные галочки | Все сняты, кроме необходимых
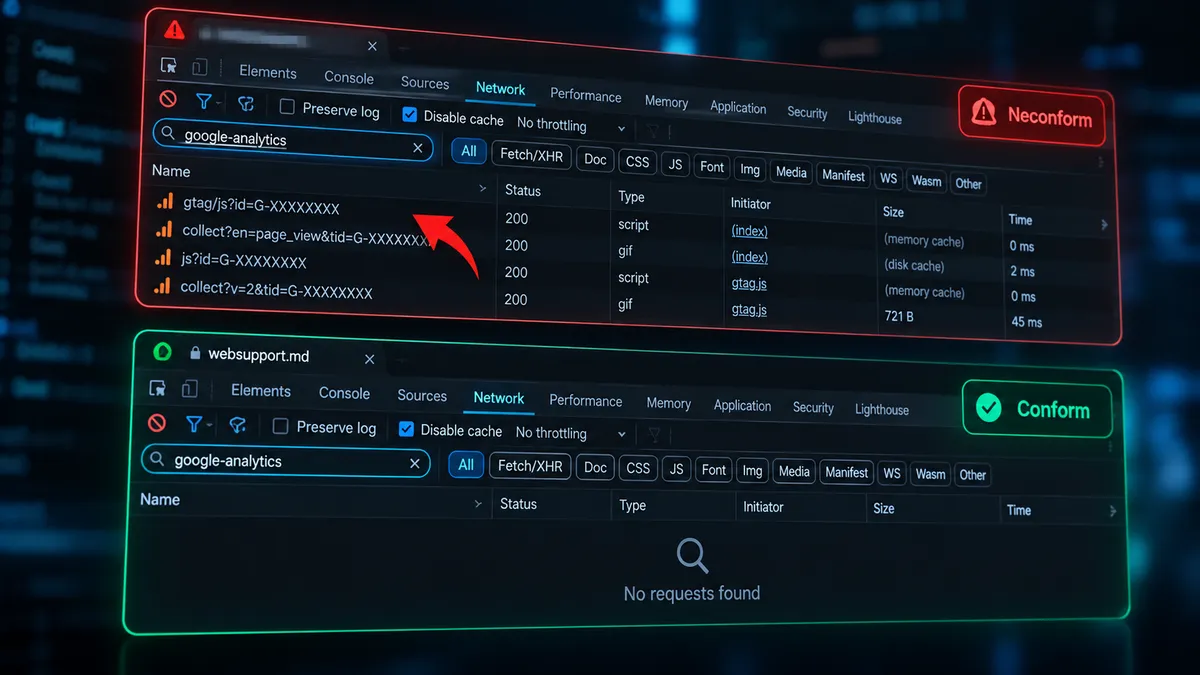
Тест на 10 секунд, который можно сделать прямо сейчас
Откройте свой сайт в режиме инкогнито. Нажмите F12 → вкладка Network → в фильтр впишите google-analytics. Перезагрузите страницу и ничего не нажимайте на баннере.
- Ноль запросов — всё в порядке
- Запросы есть — вы нарушаете закон прямо сейчас
Повторите с фильтром facebook.net для Meta Pixel.
Баннер, который появляется на экране, пока Pixel уже загрузился за ним, не защищает ни от чего. Наоборот: он доказывает, что вы знали об обязанности и не выполнили её.
→ Прежде чем читать дальше: бесплатно проверьте безопасность вашего сайта — отчёт за 30 секунд, без регистрации.
7. Политика конфиденциальности: 11 обязательных элементов
- Идентификация оператора — полное юридическое название, IDNO, адрес, контакты
- Цели обработки — зачем собирается каждая категория данных
- Правовое основание для каждой цели — договор, юридическая обязанность, согласие или законный интерес
- Категории данных, перечисленные конкретно
- Получатели — поимённо, а не «поставщики услуг»: Google LLC, Meta Platforms, хостинг-провайдер, курьерская служба
- Международные передачи — если вы используете Google Analytics или Meta Pixel, данные уходят в США, и это нужно указать с основанием передачи
- Сроки хранения — по категориям, а не «столько, сколько необходимо»
- 7 прав субъекта данных с пояснениями
- Как реализуются права — отдельный адрес и срок ответа в один месяц
- Право жалобы в НЦЗПД — с адресом органа и ссылкой на процедуру
- Дата последнего обновления и версия документа
7 прав кратко
Право Что может потребовать человек
| Доступ | «Какие данные у вас есть обо мне?»
| Исправление | Корректировка неверных данных
| Удаление | «Право быть забытым»
| Ограничение | Временная приостановка обработки
| Переносимость | Данные в переносимом формате для другого поставщика
| Возражение | В первую очередь против прямого маркетинга
| Автоматические решения | Не подвергаться профилированию со значимыми последствиями
Срок ответа — один месяц с момента получения запроса. В сложных случаях можно продлить на два месяца, но о продлении нужно сообщить в течение первого месяца.
8. Формы и активное согласие
Действительное согласие имеет три признака:
- активное — человек совершает действие; заранее проставленные галочки недействительны;
- конкретное — отдельное для каждой цели;
- доказуемое — вы должны показать, кто, когда и на что именно согласился.
Самая частая ошибка
Текст «Отправляя форму, вы принимаете политику конфиденциальности» под кнопкой не является согласием. Это пассивное согласие, то есть с точки зрения закона — его отсутствие.
Правильный вариант — непроставленный чекбокс с явным текстом:
☐ Я согласен на обработку моих данных для получения ответа на обращение. [Политика конфиденциальности]
Осторожно с правовым основанием
Многие ставят согласие основанием для всего. Это ошибка, которая оборачивается против вас: если основание — согласие, человек может отозвать его в любой момент, и вы обязаны немедленно удалить данные.
Обработка Правильное основание
| Доставка заказа | Исполнение договора
| Ответ на запрос коммерческого предложения | Преддоговорные действия
| Счета, бухгалтерский учёт | Юридическая обязанность
| Рассылка | Согласие
| Meta Pixel, ремаркетинг | Согласие
| Безопасность сайта, антифрод | Законный интерес
Минимизация полей
Каждое лишнее поле в форме — лишняя обязанность. Продаёте цифровой продукт — физический адрес не нужен. Записываете на приём — IDNP не нужен. Удалите поля, которыми вы фактически не пользуетесь.
9. Внутренние документы, которые запросят при проверке
- Реестр деятельности по обработке — какие данные, зачем, на каком основании, кому передаются, сколько хранятся. Первый запрашиваемый документ.
- Договоры с обработчиками — хостинг, платформа email-маркетинга, курьер, внешний бухгалтер. Каждая третья сторона, «касающаяся» данных ваших клиентов, должна иметь договор с описанием защиты.
- Процедура реагирования на инциденты безопасности.
- Внутренние политики и подтверждение обучения сотрудников — у кого какой доступ.
- Оценка воздействия (DPIA) — обязательна при высоком риске: масштабный мониторинг, особые категории данных, профилирование со значимыми последствиями.
- Логи согласий — версия, дата, время, действие.
- Анализ необходимости DPO — даже если вывод отрицательный, задокументируйте почему.
Нужен ли DPO?
Скорее всего нет, если вы обычный бизнес. Назначение обязательно прежде всего для:
- публичных органов и учреждений;
- операторов, основная деятельность которых — систематический масштабный мониторинг людей;
- операторов, обрабатывающих в больших масштабах особые категории данных (здоровье, биометрия, религиозные или политические убеждения, членство в профсоюзе, половая жизнь, расовое или этническое происхождение).
Обычный интернет-магазин, агентство, ресторан, небольшой кабинет — как правило, не подпадают.
→ Нет времени на обслуживание? Администрирование и обслуживание сайта — обновления, бэкапы и безопасность берём на себя.
10. Правило 72 часов
При утечке — взломанный сайт, слитая база, украденный ноутбук с файлом клиентов, письмо с данными, случайно отправленное всему списку — вы обязаны уведомить НЦЗПД в течение максимум 72 часов с момента, когда узнали об инциденте.
Если риск для затронутых лиц высокий, нужно уведомить и самих людей.
Три вещи, о которых узнают слишком поздно:
- 72 часа включают выходные.
- Отсчёт начинается с момента, когда вы узнали, а не когда закончили расследование.
- Без логов и резервных копий часто невозможно установить, что именно утекло. А уведомление со словами «мы не знаем, какие данные затронуты» для органа — отягчающее обстоятельство.
Поэтому процедуру пишут до того, как что-то произойдёт: кто кого уведомляет, кто принимает решение, что документируется, где логи.
→ Технические детали шаг за шагом: Безопасность сайта: 13 обязательных проверок в 2026 году.
11. Штрафы: сколько это стоит
Уровень Максимум За что
| Уровень 1 | 1 000 000 леев или 1% годового оборота | Организационные нарушения: нет реестра, нет договоров с обработчиками, не назначен DPO там, где обязательно, не уведомлён инцидент
| Уровень 2 | 2 000 000 леев или 2% годового оборота | Нарушение основных принципов, оснований обработки, прав субъектов данных, правил трансграничной передачи
Применяется бо́льшая из двух величин. Для компании с крупным оборотом реальный потолок — процент.
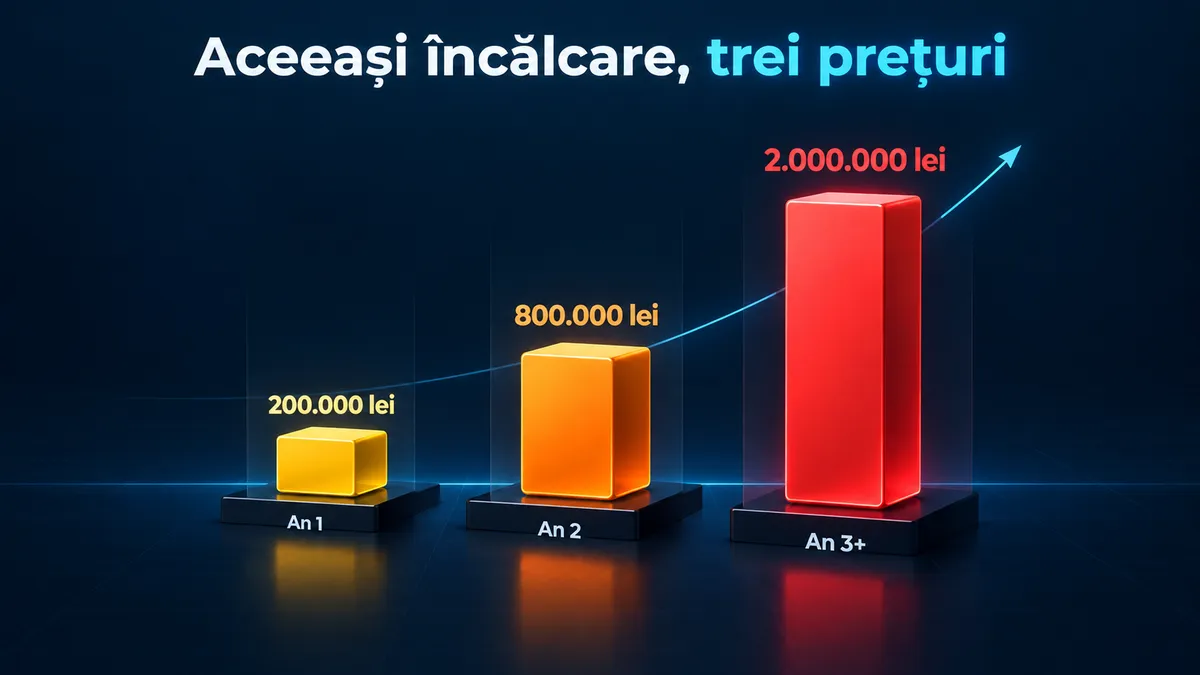
Конкретный расчёт для года 1 (2026–2027)
У вас нет cookie-баннера, и Meta Pixel грузится без согласия. Это нарушение уровня 2 — обработка без правового основания.
Максимум уровня 2: 2 000 000 леев Поэтапность, год 1: × 10% ──────────────────────────────────────────── Максимальная экспозиция: 200 000 леев
Плюс отсутствие реестра (уровень 1) добавит до 100 000 леев.
Через два года то же нарушение стоит 2 000 000 леев.
Не каждое нарушение автоматически означает штраф
Орган учитывает, принимали ли вы превентивные меры, сотрудничали ли, вели ли документацию. Компания с реестром, политикой и процедурой — пусть несовершенными — рассматривается совершенно иначе, чем компания, у которой нет ничего.
12. Кейс: мы проверили собственный сайт и нашли 13 нарушений
Мы пишем это не по учебникам. В сентябре 2026 года мы применили к себе тот аудит, который продаём клиентам. Результат был неприятным.
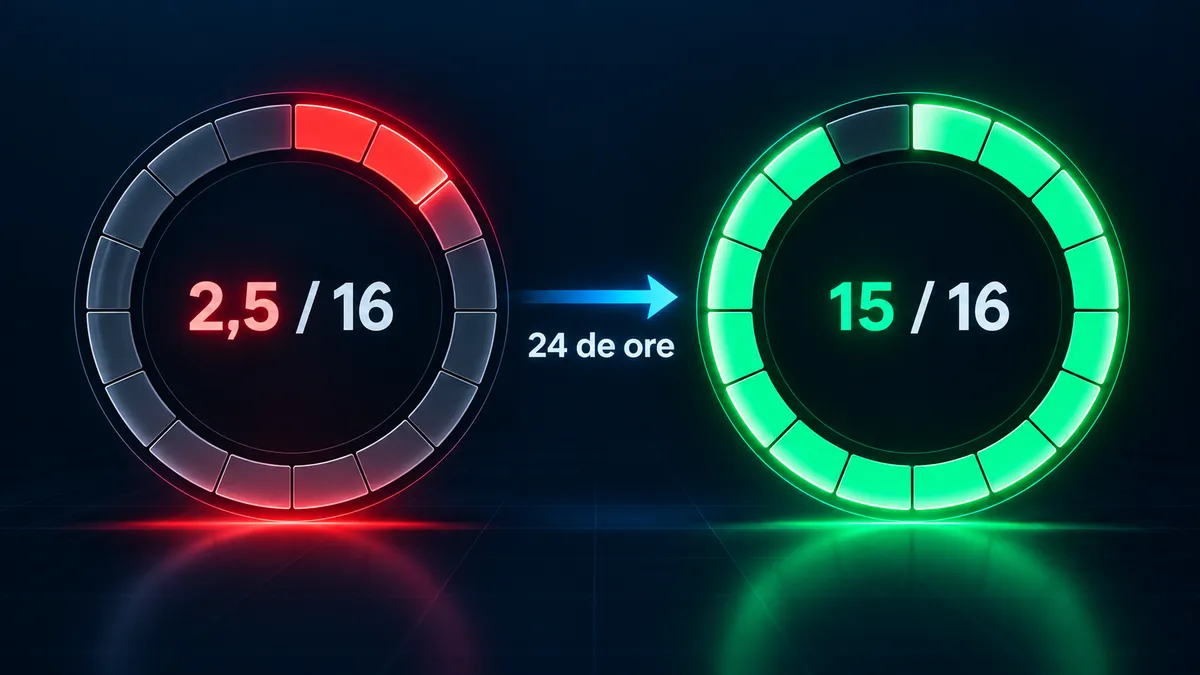
Начальная оценка: 2,5 из 16 баллов.
Что мы нашли на websupport.md:
№ Нарушение Уровень
| 1 | Google Analytics и Meta Pixel грузились без согласия | 🔴 Уровень 2
| 2 | Cookie-баннера не было вообще | 🔴 Уровень 2
| 3 | Пассивное согласие в форме («отправляя, вы принимаете») | 🔴 Уровень 2
| 4 | Неверное правовое основание — согласие там, где преддоговорные действия | 🔴 Уровень 2
| 5 | Отзыв согласия «через настройки браузера» | 🟠 Уровень 1
| 6 | Политика не ссылалась ни на один закон | 🟠 Уровень 1
| 7 | НЦЗПД не упоминался | 🟠 Уровень 1
| 8 | Перечислено только 4 права из 7 | 🟠 Уровень 1
| 9 | Передача в США не задекларирована | 🟠 Уровень 1
| 10 | Получатели указаны расплывчато — «поставщики услуг» | 🟠 Уровень 1
| 11 | Отсутствовали IDNO и юридическое название | 🟠 Уровень 1
| 12 | Не было даты обновления политик | 🟡 Незначительно
| 13 | Отсутствовали Условия использования | 🟡 Незначительно
Что сделали за 24 часа: баннер с тремя равными опциями и реальной блокировкой скриптов, серверный лог согласий, активный чекбокс в формах, переписали обе политики под Закон 195/2024, добавили Условия использования, полную юридическую идентификацию в подвале, политики в sitemap с hreflang на трёх языках.
Итоговая оценка: 15 из 16.
Самый полезный урок: один час из двадцати четырёх ушёл на банальную проблему — кеш страниц отдавал посетителям старую версию, хотя код был правильным. Если вы починили сайт и не сбросили кеш, проверяющий увидит старый вариант.
👉 Хотите такой же результат для вашего сайта? Напишите нам — аудит соответствия с ответом за 24 часа.
13. Чек-лист из 16 пунктов
Десять минут и честные галочки. Меньше 8 — реальная проблема.
На сайте (публично)
- [ ] Cookie-баннер, где «Отклонить» так же заметна, как «Принять»
- [ ] Скрипты аналитики и маркетинга не грузятся до согласия (проверено в DevTools)
- [ ] Постоянная ссылка «Настройки cookie» в подвале
- [ ] Политика конфиденциальности со всеми 11 элементами
- [ ] Отдельная политика cookie с поимённым перечнем
- [ ] Закон 195/2024 указан явно
- [ ] НЦЗПД упомянут с адресом и процедурой жалобы
- [ ] Перечислены все 7 прав
- [ ] Задекларирована международная передача (Google, Meta)
- [ ] Получатели названы поимённо
- [ ] Юридическое название и IDNO в подвале
- [ ] Непроставленный чекбокс в каждой форме
- [ ] Опубликованы Условия использования
- [ ] Дата обновления и версия на каждой политике
Внутренне (не видно, но важно)
- [ ] Реестр деятельности по обработке
- [ ] Договоры с хостингом, email-платформой и другими поставщиками
- [ ] Письменная процедура на случай инцидента безопасности
14. Частые вопросы
Когда вступил в силу Закон 195/2024? Закон принят 25 июля 2024 года и применяется с 23 августа 2026 года, после двухлетнего переходного периода.
Применяется ли Закон 195/2024 к малому бизнесу? Да. Закон не различает компании по числу сотрудников или обороту — значение имеет сам факт обработки персональных данных. Достаточно формы обратной связи.
Какие штрафы за нарушение Закона 195/2024? До 1 000 000 леев или 1% оборота за организационные нарушения и до 2 000 000 леев или 2% за нарушение основных принципов. В первый год применяется 10% от суммы, во второй — 40%, далее — 100%.
Обязателен ли cookie-баннер? Да, если вы используете аналитические или маркетинговые cookie — включая Google Analytics и Meta Pixel. Строго необходимые для работы сайта cookie согласия не требуют.
Запрещён ли Google Analytics в Молдове? Не запрещён, но требует предварительного согласия и декларирования передачи данных в США в политике конфиденциальности.
Нужен ли мне DPO? Только если вы публичный орган, систематически и масштабно отслеживаете людей или обрабатываете в больших масштабах особые категории данных. Большинство МСП такой обязанности не имеют, но вывод стоит задокументировать.
В какой срок нужно ответить на запрос об удалении данных? В течение одного месяца с момента получения запроса. В сложных случаях срок можно продлить на два месяца, сообщив об этом в первый месяц.
Что делать, если сайт взломали и данные утекли? Уведомить НЦЗПД в течение максимум 72 часов с момента, когда вы об этом узнали. При высоком риске — уведомить и самих затронутых людей.
Нужно ли регистрироваться в НЦЗПД? Предварительное уведомление из старого закона отменено. Его заменил принцип подотчётности: регистрироваться не нужно, но вы должны быть готовы в любой момент доказать соблюдение закона.
Достаточно ли политики конфиденциальности, скопированной с другого сайта? Нет. Она должна отражать, какие данные собираете именно вы, какими инструментами, через каких поставщиков и на каких основаниях. Шаблонная политика сама по себе — доказательство того, что требуемый законом анализ не проводился.
Как помогает WebSupport
Мы не юридическая фирма и не притворяемся ею. Мы делаем техническую часть — ровно ту, где юрист говорит что нужно, но не может настроить как.
- Аудит соответствия сайта — инвентаризируем каждую точку сбора данных: формы, cookie, сторонние скрипты, интеграции, пиксели. Вы получаете отчёт с приоритетами.
- Корректный cookie-баннер — раздельные категории, реальная блокировка скриптов до согласия, отзыв из подвала, логи как доказательство.
- Политики под вашу реальную ситуацию на RO, RU и EN, корректно опубликованные и проиндексированные.
- Переработанные формы — минимизация полей, активный чекбокс, хранение доказательства.
- Реестр деятельности по обработке, заполненный вместе с вами.
- Техническая защита — HTTPS, обновления, проверенные резервные копии, полезные логи.
Работаем с тем, что у вас уже есть. Переделывать сайт с нуля не нужно.
👉 Заказать аудит соответствия — скажем по пунктам, где вы находитесь.
Статья носит информационный характер и не является юридической консультацией. Для толкования закона в конкретной ситуации вашего бизнеса обратитесь к юристу, специализирующемуся на защите данных. WebSupport обеспечивает техническую реализацию мер соответствия.
Последнее обновление: 22 сентября 2026