
Legea 195/2024 pe înțelesul tuturor: ce trebuie să aibă site-ul tău ca să nu iei amendă
Legea 195/2024 se aplică din 23 august 2026. Ghid tehnic complet: ce trebuie să aibă site-ul tău, banner cookie conform, politică de confidențialitate, amenzi de până la 2.000.000 lei. Checklist de 16 puncte + studiu de caz real.
Pe scurt. Legea nr. 195/2024 privind protecția datelor cu caracter personal se aplică în Republica Moldova din 23 august 2026 și înlocuiește Legea 133/2011. Transpune GDPR-ul european. Se aplică oricărei firme care colectează date de la oameni — inclusiv printr-un simplu formular de contact. Amenzile ajung la 2.000.000 lei sau 2% din cifra de afaceri, dar sînt reduse la 10% în primul an de aplicare. Pentru un site, minimul obligatoriu înseamnă: banner de cookie funcțional, politică de confidențialitate completă, consimțămînt activ la formulare, registru intern de prelucrare și o procedură de notificare în 72 de ore.
Cuprins
- Ce este Legea 195/2024
- De cînd se aplică — cronologia completă
- Pe cine se aplică (test de 30 de secunde)
- Ce s-a schimbat față de Legea 133/2011
- Cele 7 elemente obligatorii pe site
- Banner de cookie: conform vs neconform
- Politica de confidențialitate: cele 11 elemente
- Formularele și consimțămîntul activ
- Documentele interne pe care nu le vede nimeni, dar ți se cer la control
- Regula celor 72 de ore
- Amenzile: cît costă exact, cu calcul
- Studiu de caz: ne-am auditat propriul site și am găsit 13 probleme
- Checklist de 16 puncte
- Întrebări frecvente
1. Ce este Legea 195/2024
Legea nr. 195/2024 privind protecția datelor cu caracter personal este noul cadru legal al Republicii Moldova pentru modul în care firmele și instituțiile colectează, păstrează și folosesc datele oamenilor.
A fost adoptată pe 25 iulie 2024, cu o perioadă de tranziție de doi ani, și se aplică efectiv din 23 august 2026. Înlocuiește Legea nr. 133/2011, care era depășită și practic nesancționabilă.
Esența ei, într-o singură frază: Moldova a preluat GDPR-ul european (Regulamentul UE 2016/679) — aceleași principii, aceleași drepturi pentru oameni, aceleași obligații pentru firme și, pentru prima dată, amenzi proporționale cu cifra de afaceri.
Autoritatea care supraveghează aplicarea este Centrul Național pentru Protecția Datelor cu Caracter Personal (CNPDCP), cu sediul în Chișinău, str. Serghei Lazo 48.
De ce contează acum, nu peste un an: perioada de tranziție s-a încheiat. Din 23 august 2026, o sesizare depusă de un client nemulțumit sau un control declanșat din oficiu se judecă după noile reguli, nu după cele vechi.
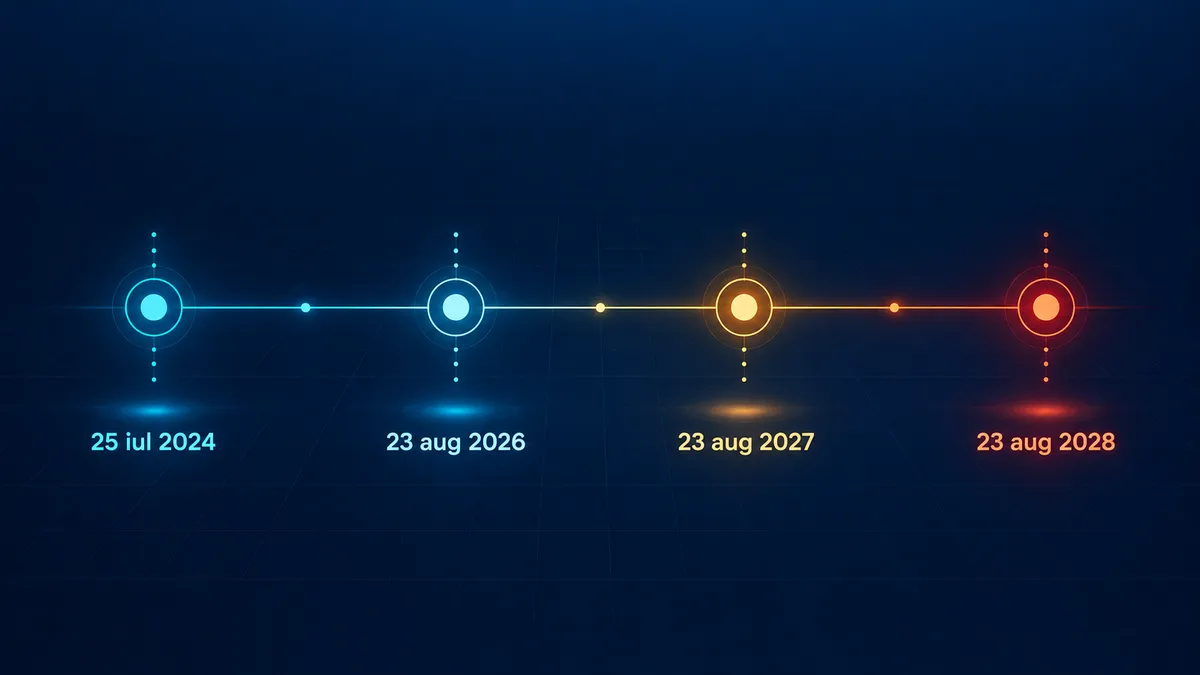
2. De cînd se aplică — cronologia completă
Data Ce se întîmplă
| 25 iulie 2024 | Legea 195/2024 este adoptată și publicată
| 25 iulie 2024 – 22 august 2026 | Perioadă de tranziție de 2 ani pentru adaptare
| 23 august 2026 | Legea devine aplicabilă. Legea 133/2011 iese din vigoare
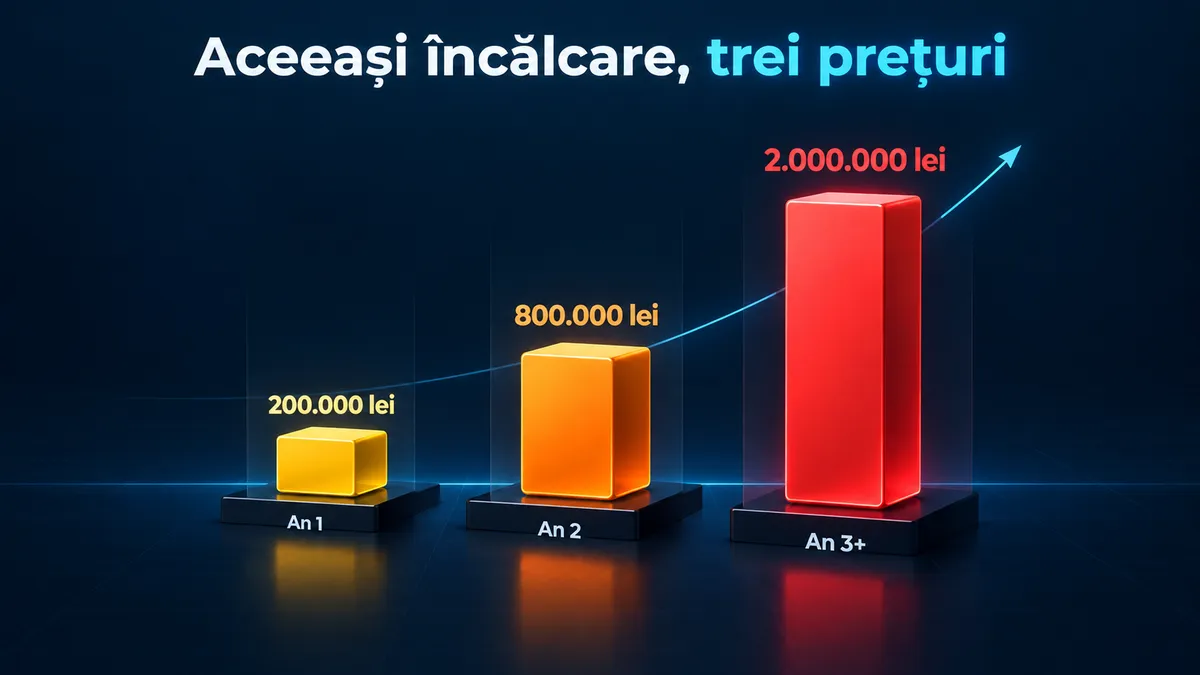
| Anul 1 (2026–2027) | Sancțiunile pecuniare se aplică la 10% din cuantum
| Anul 2 (2027–2028) | Sancțiunile se aplică la 40% din cuantum
| Din anul 3 (2028) | Sancțiunile se aplică la 100%
Mecanismul de etapizare este cea mai importantă informație practică din tot articolul. Înseamnă că ai o fereastră de aproximativ doi ani în care costul unei greșeli este considerabil mai mic — exact fereastra în care merită să pui lucrurile la punct.
3. Pe cine se aplică (test de 30 de secunde)
Prima reacție a majorității antreprenorilor este „eu sunt mic, nu mă privește". Legea nu face diferența după mărime, ci după ce faci cu datele oamenilor.
Răspunde sincer la următoarele. Dacă bifezi măcar una, ești operator de date:
- [ ] Ai un formular de contact pe site
- [ ] Ai un magazin online cu date de livrare
- [ ] Trimiți newsletter sau oferte pe e-mail
- [ ] Ai Google Analytics, Meta Pixel sau orice alt instrument de urmărire
- [ ] Ai un sistem de programări sau rezervări
- [ ] Ții evidența angajaților
- [ ] Ai camere de supraveghere în magazin sau birou
- [ ] Înregistrezi apelurile telefonice
- [ ] Ai un CRM sau o bază de clienți, fie și într-un Excel
Practic: dacă site-ul tău face ceva mai mult decît să afișeze un număr de telefon, ești operator de date.
Și firmele străine
Legea se aplică și companiilor fără prezență în Moldova, dacă oferă bunuri sau servicii persoanelor aflate în Moldova ori le monitorizează comportamentul. Un magazin online din România care livrează la Chișinău intră sub incidența ei.
4. Ce s-a schimbat față de Legea 133/2011
Aspect Legea 133/2011 Legea 195/2024
| Amenzi | Simbolice, rar aplicate | Pînă la 2.000.000 lei sau 2% din cifra de afaceri
| Notificarea prealabilă | Înregistrare la CNPDCP | Eliminată, înlocuită cu responsabilizarea
| Principiul de bază | Conformare formală | Accountability — trebuie să poți demonstra conformarea
| Registru de prelucrare | Nu era obligatoriu | Obligatoriu
| Evaluare de impact (DPIA) | Nu exista | Obligatorie pentru prelucrări cu risc ridicat
| Responsabil (DPO) | Nu exista | Obligatoriu în cazuri determinate
| Notificare incidente | Nereglementată clar | 72 de ore
| Drepturi ale persoanei | 4 drepturi de bază | 7 drepturi, cu termene clare
| Aplicare extrateritorială | Nu | Da
| Portabilitatea datelor | Nu exista | Există
Schimbarea de fond este accountability: nu mai e suficient să respecți regulile — trebuie să poți dovedi, cu documente și log-uri, că le respecți. Sarcina probei e la tine.
5. Cele 7 elemente obligatorii pe site
Dacă reții un singur lucru din tot articolul, reține lista asta. Sînt cele șapte lucruri pe care trebuie să le vadă oricine îți deschide site-ul:
- Banner de cookie funcțional — cu opțiune reală de refuz, nu doar „Accept"
- Politică de confidențialitate completă — nu un șablon copiat în 2019
- Politică de cookies separată, cu cookie-urile nominalizate
- Consimțămînt activ la formulare — checkbox nebifat, nu text sub buton
- Link permanent „Setări cookie" în footer, pentru retragerea acordului
- Identificarea completă a operatorului — denumire juridică, IDNO, adresă
- Termeni și condiții — separat de politica de confidențialitate
Primele patru sînt cele care produc amenzi. Ultimele trei sînt cele care arată unui inspector că firma e serioasă.
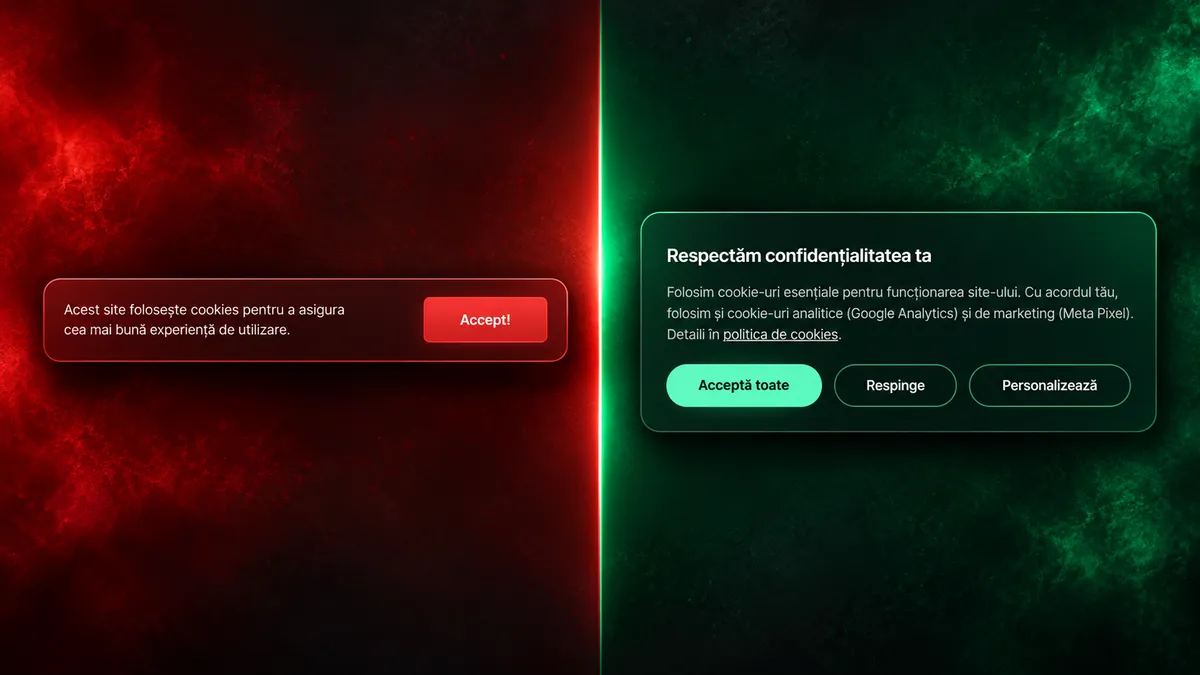
6. Banner de cookie: conform vs neconform
Dacă ar fi să alegem un singur punct unde site-urile din Moldova nu sînt în regulă, acesta e. Iată diferența, concret:
Element ❌ Neconform ✅ Conform
| Butoane | Doar „Accept" mare și verde | „Acceptă", „Respinge", „Personalizează" — egale ca vizibilitate
| Refuzul | Ascuns într-un link gri mic | Buton de aceeași mărime și contrast cu „Acceptă"
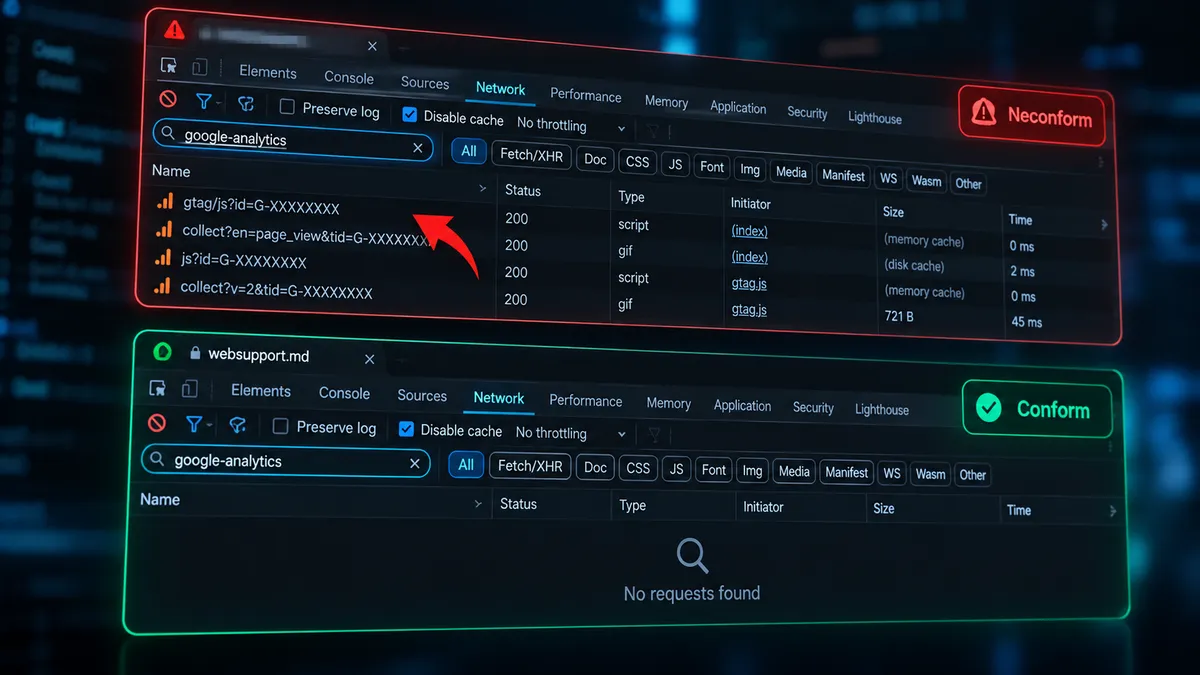
| Scripturile | GA și Pixel se încarcă imediat | Blocate pînă la apăsarea „Acceptă"
| Categoriile | Un singur „accept tot" | Separate: esențiale, analitice, marketing
| Retragerea | „Ștergeți cookie-urile din browser" | Link „Setări cookie" permanent în footer
| Dovada | Nimic | Log cu versiune, dată, oră, acțiune
| Bifarea prealabilă | Căsuțe pre-bifate | Toate nebifate, în afară de cele esențiale
Testul de 10 secunde pe care îl poți face chiar acum
Deschide site-ul tău în fereastră incognito. Apasă F12 → tab-ul Network → în filtru scrie google-analytics. Reîncarcă pagina și nu apăsa nimic pe banner.
- Zero request-uri = ești în regulă
- Apar request-uri = încalci legea chiar în acest moment
Repetă cu filtrul facebook.net pentru Meta Pixel.
Un banner care apare pe ecran, dar în spatele căruia Pixelul s-a încărcat deja, nu te apără de nimic. Dimpotrivă: demonstrează că știai de obligație și nu ai respectat-o.
→ Înainte să mergi mai departe: verifică gratuit securitatea site-ului tău — raport în 30 de secunde, fără înregistrare.
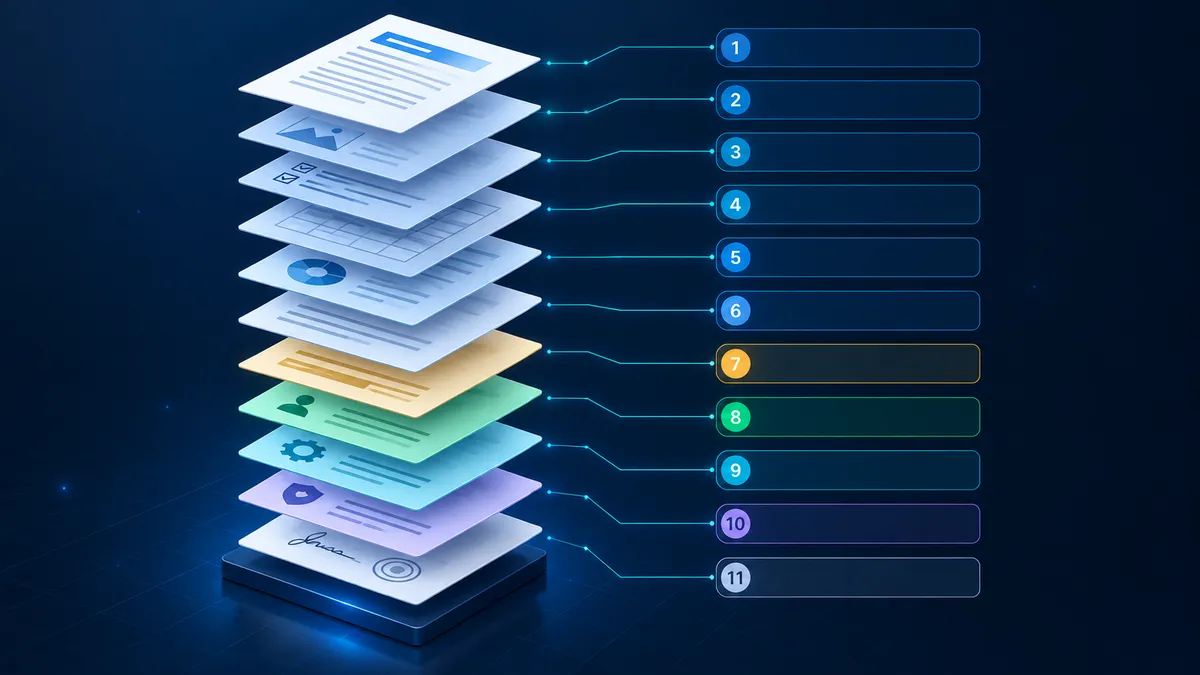
7. Politica de confidențialitate: cele 11 elemente obligatorii
O politică de confidențialitate conformă trebuie să conțină:
- Identitatea operatorului — denumire juridică completă, IDNO, adresă, date de contact
- Scopurile prelucrării — de ce colectezi fiecare categorie de date
- Temeiul legal pentru fiecare scop — contract, obligație legală, consimțămînt sau interes legitim
- Categoriile de date colectate, enumerate concret
- Destinatarii — nominalizați, nu „furnizori de servicii": Google LLC, Meta Platforms, firma de hosting, curierul
- Transferurile internaționale — dacă folosești Google Analytics sau Meta Pixel, datele pleacă în SUA și trebuie declarat, cu temeiul transferului
- Termenele de păstrare — pe categorii, nu „atît cît este necesar"
- Cele 7 drepturi ale persoanei vizate, explicate
- Cum se exercită drepturile — adresă de contact dedicată și termenul de răspuns de o lună
- Dreptul de plîngere la CNPDCP — cu adresa autorității și trimitere la procedură
- Data ultimei actualizări și versiunea documentului
Cele 7 drepturi, pe scurt
Drept Ce poate cere omul
| Acces | „Ce date aveți despre mine?"
| Rectificare | Corectarea datelor greșite
| Ștergere | „Dreptul de a fi uitat"
| Restricționare | Suspendarea temporară a prelucrării
| Portabilitate | Datele într-un format transferabil la alt furnizor
| Opoziție | În special față de marketingul direct
| Decizii automate | Să nu fie supus profilării cu efecte semnificative
Termenul de răspuns: o lună de la primirea cererii. În cazuri complexe se poate prelungi cu două luni, dar prelungirea se comunică în prima lună.
8. Formularele și consimțămîntul activ
Consimțămîntul valabil are trei caracteristici. Trebuie să fie:
- activ — omul face o acțiune; căsuțele pre-bifate nu sînt valabile;
- specific — separat pentru fiecare scop;
- dovedibil — trebuie să poți arăta cine, cînd și cu ce anume a fost de acord.
Greșeala cea mai frecventă
Textul „Prin trimiterea formularului accepți politica de confidențialitate", plasat sub buton, nu este consimțămînt. E consimțămînt pasiv, adică inexistent din punctul de vedere al legii.
Varianta corectă este un checkbox nebifat, cu text explicit:
☐ Sînt de acord cu prelucrarea datelor mele pentru a primi un răspuns la solicitare. [Politica de confidențialitate]
Atenție la temeiul legal
Mulți pun consimțămîntul ca temei pentru tot. E o greșeală care se întoarce împotriva ta: dacă temeiul e consimțămîntul, omul îl poate retrage oricînd și ești obligat să ștergi imediat.
Prelucrare Temeiul corect
| Livrarea unei comenzi | Executarea contractului
| Răspuns la o cerere de ofertă | Demersuri precontractuale
| Facturi, evidență contabilă | Obligație legală
| Newsletter | Consimțămînt
| Meta Pixel, remarketing | Consimțămînt
| Securitatea site-ului, antifraudă | Interes legitim
Minimizarea cîmpurilor
Fiecare cîmp în plus din formular este o obligație în plus. Dacă vinzi un produs digital, nu ai nevoie de adresa fizică. Dacă faci o programare, nu ai nevoie de IDNP. Șterge cîmpurile pe care nu le folosești efectiv.
9. Documentele interne care ți se cer la control
Astea nu se văd pe site, dar sînt primele cerute la un control:
- Registrul activităților de prelucrare — ce date colectezi, de ce, pe ce temei, cui le transmiți, cît le păstrezi. Primul document cerut.
- Contracte cu persoanele împuternicite — hosting, platformă de e-mail marketing, curier, contabil extern. Fiecare terț care „atinge" datele clienților tăi are nevoie de un contract care prevede cum le protejează.
- Procedura de gestionare a incidentelor de securitate.
- Politici interne și dovada instruirii angajaților — cine are acces la ce.
- Evaluarea impactului (DPIA) — obligatorie pentru prelucrări cu risc ridicat: monitorizare pe scară largă, categorii speciale de date, profilare cu efecte semnificative.
- Log-urile de consimțămînt — versiune, dată, oră, acțiune.
- Analiza privind necesitatea unui DPO — chiar dacă ajungi la concluzia că nu îți trebuie, documentează de ce.
Ai nevoie de DPO?
Probabil nu, dacă ești un business obișnuit. Desemnarea este obligatorie în special pentru:
- autoritățile și instituțiile publice;
- operatorii a căror activitate principală constă în monitorizarea sistematică și pe scară largă a persoanelor;
- operatorii care prelucrează pe scară largă categorii speciale de date (sănătate, date biometrice, convingeri religioase sau politice, apartenență sindicală, viață sexuală, origine rasială sau etnică).
Un magazin online obișnuit, o agenție, un restaurant, un cabinet mic — de regulă nu intră.
→ Nu ai timp de întreținere? Administrare și mentenanță site — ne ocupăm noi de update-uri, backup-uri și securitate.
10. Regula celor 72 de ore
Dacă ai o breșă de securitate — site spart, bază de date scursă, laptop furat cu fișierul de clienți, e-mail cu date trimis din greșeală către lista întreagă — ai obligația să notifici CNPDCP în maximum 72 de ore de la momentul în care ai luat cunoștință de incident.
Dacă riscul pentru persoanele afectate este ridicat, trebuie să anunți și persoanele.
Trei lucruri pe care lumea le află prea tîrziu:
- Cele 72 de ore includ weekendul.
- Ceasul pornește cînd ai aflat, nu cînd ai terminat investigația.
- Fără log-uri și backup-uri, de multe ori nici nu poți stabili ce anume s-a scurs. Iar o notificare în care scrii „nu știm ce date au fost afectate" este, pentru autoritate, circumstanță agravantă.
De aceea procedura se scrie înainte să se întîmple ceva: cine anunță pe cine, cine decide, ce se documentează, unde sînt log-urile.
→ Detalii tehnice pas cu pas: Securitate website: 13 verificări obligatorii în 2026.
11. Amenzile: cît costă exact
Există două paliere:
Palier Cuantum maxim Pentru ce
| Nivel 1 | 1.000.000 lei sau 1% din cifra de afaceri anuală | Încălcări organizaționale: lipsa registrului, lipsa contractelor cu împuterniciții, nedesemnarea DPO unde e obligatoriu, nenotificarea unui incident
| Nivel 2 | 2.000.000 lei sau 2% din cifra de afaceri anuală | Încălcarea principiilor fundamentale, a temeiurilor de prelucrare, a drepturilor persoanelor vizate, a regulilor de transfer transfrontalier
Se aplică valoarea mai mare dintre sumă și procent. Pentru o firmă cu cifră de afaceri mare, plafonul real e procentul.
Calcul concret pentru anul 1 (2026–2027)
Nu ai banner de cookie și încarci Meta Pixel fără consimțămînt. Este încălcare de nivel 2 — prelucrare fără temei legal.
Cuantum maxim nivel 2: 2.000.000 lei Etapizare an 1: × 10% ──────────────────────────────────────────── Expunere maximă: 200.000 lei
Iar dacă ai și lipsa registrului (nivel 1), se adaugă pînă la 100.000 lei.
Peste doi ani, aceeași încălcare costă 2.000.000 lei.
Nu orice încălcare înseamnă automat amendă
Autoritatea ia în calcul dacă ai luat măsuri preventive, dacă ai cooperat, dacă ai documentat. Firma care are un registru, o politică și o procedură — chiar imperfecte — este tratată complet diferit față de firma care nu are absolut nimic.
12. Studiu de caz: ne-am auditat propriul site și am găsit 13 probleme
Nu scriem asta din manuale. În septembrie 2026 ne-am aplicat nouă înșine auditul pe care îl vindem clienților. Rezultatul a fost incomod.
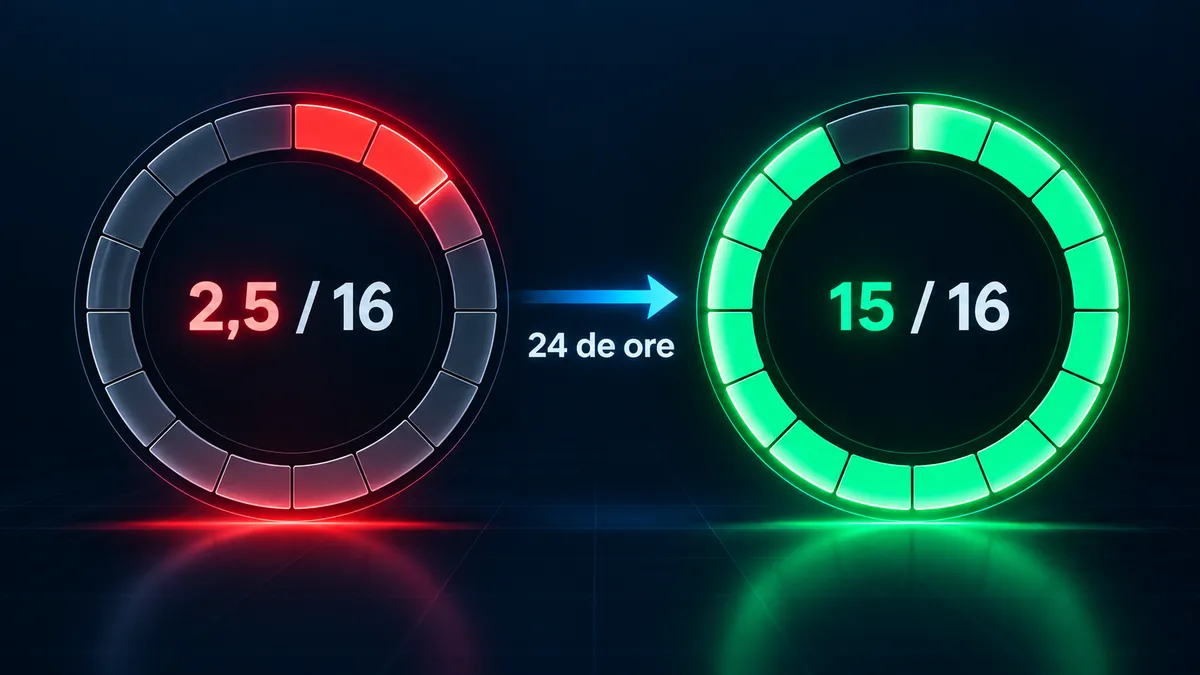
Scor inițial: 2,5 din 16 puncte.
Ce am găsit pe websupport.md:
# Problemă Nivel
| 1 | Google Analytics și Meta Pixel se încărcau fără consimțămînt | 🔴 Nivel 2
| 2 | Nu exista banner de cookie | 🔴 Nivel 2
| 3 | Consimțămînt implicit la formular („prin trimitere accepți") | 🔴 Nivel 2
| 4 | Temei legal greșit — consimțămînt acolo unde erau demersuri precontractuale | 🔴 Nivel 2
| 5 | Retragerea acordului „din setările browserului" | 🟠 Nivel 1
| 6 | Politica nu cita nicio lege | 🟠 Nivel 1
| 7 | CNPDCP nemenționat | 🟠 Nivel 1
| 8 | Doar 4 din 7 drepturi enumerate | 🟠 Nivel 1
| 9 | Transferul în SUA nedeclarat | 🟠 Nivel 1
| 10 | Destinatari vagi — „furnizori de servicii" | 🟠 Nivel 1
| 11 | Lipsea IDNO și denumirea juridică | 🟠 Nivel 1
| 12 | Lipsea data actualizării politicilor | 🟡 Minor
| 13 | Lipseau Termeni și condiții | 🟡 Minor
Ce am făcut în 24 de ore: banner cu trei opțiuni egale și blocare reală a scripturilor, log de consimțămînt server-side, checkbox activ la formulare, rescrierea ambelor politici pe Legea 195/2024, Termeni și condiții, identificare juridică completă în footer, politici în sitemap cu hreflang în trei limbi.
Scor final: 15 din 16.
Lecția cea mai utilă: o oră din cele 24 s-a dus pe o problemă banală — cache-ul de pagini servea versiunea veche publicului, deși codul era corect. Dacă îți repari site-ul și nu faci purge, un inspector vede tot varianta veche.
👉 Vrei același rezultat pentru site-ul tău? Scrie-ne — audit de conformitate cu răspuns în 24 de ore.
13. Checklist de 16 puncte
Ia-ți zece minute și bifează sincer. Sub 8 bifate, ai o problemă reală.
Pe site (public)
- [ ] Banner de cookie cu „Respinge" la fel de vizibil ca „Acceptă"
- [ ] Scripturile de analytics și marketing nu se încarcă înainte de accept (verificat în DevTools)
- [ ] Link „Setări cookie" permanent în footer
- [ ] Politică de confidențialitate cu toate cele 11 elemente
- [ ] Politică de cookies separată, cu cookie-urile nominalizate
- [ ] Legea 195/2024 citată explicit
- [ ] CNPDCP menționat, cu adresă și procedură de plîngere
- [ ] Toate cele 7 drepturi enumerate
- [ ] Transferul internațional declarat (Google, Meta)
- [ ] Destinatari nominalizați, nu generici
- [ ] Denumire juridică + IDNO în footer
- [ ] Checkbox nebifat la fiecare formular
- [ ] Termeni și condiții publicați
- [ ] Data actualizării și versiunea pe fiecare politică
Intern (nu se vede, dar contează)
- [ ] Registrul activităților de prelucrare
- [ ] Contracte cu hosting-ul, platforma de e-mail și ceilalți furnizori
- [ ] Procedura scrisă pentru incidentele de securitate
14. Întrebări frecvente
Cînd intră în vigoare Legea 195/2024? Legea a fost adoptată pe 25 iulie 2024 și se aplică efectiv din 23 august 2026, după o perioadă de tranziție de doi ani.
Legea 195/2024 se aplică și firmelor mici? Da. Legea nu face diferența după numărul de angajați sau cifra de afaceri, ci după faptul că prelucrezi date personale. Un formular de contact este suficient.
Cît sînt amenzile pentru încălcarea Legii 195/2024? Pînă la 1.000.000 lei sau 1% din cifra de afaceri pentru încălcări organizaționale și pînă la 2.000.000 lei sau 2% pentru încălcarea principiilor fundamentale. În primul an de aplicare se aplică 10% din cuantum, în al doilea 40%, apoi 100%.
Am nevoie obligatoriu de banner de cookie? Da, dacă folosești cookie-uri de analytics sau marketing — inclusiv Google Analytics și Meta Pixel. Cookie-urile strict necesare funcționării site-ului nu au nevoie de consimțămînt.
Google Analytics este interzis în Moldova? Nu este interzis, dar necesită consimțămînt prealabil și declararea transferului de date în SUA în politica de confidențialitate.
Trebuie să am un DPO? Numai dacă ești autoritate publică, dacă monitorizezi sistematic și pe scară largă persoane, sau dacă prelucrezi la scară largă categorii speciale de date. Majoritatea IMM-urilor nu au această obligație, dar e prudent să documentezi de ce ai ajuns la această concluzie.
În cît timp trebuie să răspund unei cereri de ștergere a datelor? În termen de o lună de la primirea cererii. În cazuri complexe termenul poate fi prelungit cu două luni, dar prelungirea trebuie comunicată persoanei în prima lună.
Ce fac dacă mi-a fost spart site-ul și s-au scurs date? Notifici CNPDCP în maximum 72 de ore de la momentul în care ai aflat. Dacă riscul pentru persoanele afectate este ridicat, le anunți și pe ele.
Trebuie să mă înregistrez la CNPDCP? Notificarea prealabilă din vechea lege a fost eliminată. A fost înlocuită cu principiul responsabilizării: nu te mai înregistrezi, dar trebuie să poți demonstra oricînd că respecți legea.
Politica de confidențialitate copiată de pe alt site este suficientă? Nu. Trebuie să reflecte ce date colectezi tu, cu ce instrumente, prin ce furnizori și pe ce temeiuri. O politică generică este, în sine, dovada că nu ai făcut analiza cerută de lege.
Cum te ajută WebSupport
Nu sîntem casă de avocatură și nu ne prefacem că sîntem. Facem partea tehnică — exact partea unde un consultant juridic îți spune ce trebuie, dar nu îți poate configura cum.
- Audit de conformitate al site-ului — inventariem fiecare punct în care site-ul colectează date: formulare, cookie-uri, scripturi terțe, integrări, pixeli. Primești un raport cu ce e în neregulă și ce prioritate are fiecare problemă.
- Banner de cookie conform — categorii separate, blocare reală a scripturilor pînă la accept, retragere din footer, log-uri ca dovadă.
- Politici redactate pentru situația ta reală, în RO, RU și EN, publicate corect și indexate.
- Formulare refăcute — minimizarea cîmpurilor, checkbox activ, stocarea dovezii.
- Registrul activităților de prelucrare, completat împreună cu tine.
- Securizare tehnică — HTTPS, actualizări, backup-uri testate, log-uri utile la nevoie.
Lucrăm cu ce ai deja. Nu e nevoie să refaci site-ul de la zero ca să fii în regulă.
👉 Cere un audit de conformitate — îți spunem, punct cu punct, unde stai.
Articolul are caracter informativ și nu constituie consultanță juridică. Pentru interpretarea legii în situația concretă a afacerii tale, consultă un avocat specializat în protecția datelor. WebSupport asigură implementarea tehnică a măsurilor de conformitate.
Ultima actualizare: 22 septembrie 2026